
核心问题: 你是否愿意用可浏览、带轨迹记录的文件系统取代黑盒向量检索?
RepoDaily 采用评分
RepoDaily 将该项目的采用分评为 90/100(强):分数来自文章来源、安装路径、生产风险、差异化、许可证清晰度以及 AI/Agent 适配度。
包含 6 个来源、覆盖 4 类来源;如有 RepoDaily 独有模块,会进一步提高证据分。
检测到 5 个工作流步骤、5 个下一步动作,以及 8 个命令/安装信号。
趋势热度为 +803 stars;如内容中有 release、issue 或维护信号,会提高维护可信度。
采纳风险标记为 medium,并包含 5 条安全说明与 3 条跳过条件。
3 个机会视角、4 个替代方案,以及 3 个类型化模块支撑差异化判断。
文章中包含许可证来源或许可证表述。
文章正文和元数据中检测到 6 个 AI/Agent 相关信号。
项目概览
OpenViking 是 volcengine 开源的智能体上下文数据库,其安全策略直接对接字节跳动安全团队。核心设计很直接:记忆、资源、技能全部作为条目写进一个以 viking:// 协议寻址的虚拟文件系统。智能体不再向黑盒向量库丢一个查询、拿回一堆漂浮的文本块,而是像开发者在仓库里导航一样,用 ls、tree、find 浏览自己的上下文。本期趋势窗口内拿下 803 颗星、排名第 4,靠的是设计本身而不是宣传。
每条写入的内容都会被处理成三层:L0 摘要、L1 概览、L2 细节,检索时按任务需要逐层加载,直接对准 token 开销。智能体先读 L0 摘要判断目录是否值得深入,只有任务确实需要时才拉取 L1 或 L2,而不是把整篇文档塞进上下文窗口。
检索本身是目录递归式的:向量搜索先定位得分最高的目录,再逐层下钻,结果带着周边上下文返回,而不是孤立片段。更关键的是,每次查询都会保留目录浏览轨迹——答案不对时,你能看到它到底走了哪条路径,检索调试从猜谜变成检查。
发布面比典型单包仓库宽得多。RELEASE.md 记录了十条产物线:openviking Python 包(本地运行时、服务端、CLI)、openviking-sdk Python 客户端、@openviking/sdk TypeScript 客户端、经 npm 分发的 Rust 版 ov CLI(@openviking/cli)、带 ov-cp CLI 的 mcp-server-openviking-controlplane 控制面 MCP、OpenClaw/ClawHub 与 OpenCode 插件、GHCR 与 Docker Hub 上的多架构镜像、TOS 发布资产,以及 VikingBot。README 徽章标注许可证为 AGPLv3,这一个事实直接决定谁能用。
为什么现在变热
- 2026-08-20 趋势窗口内 803 星、排名第 4,README 上挂着 Trendshift 徽章。
- viking:// 文件系统把智能体上下文变成能用 ls、tree、find 操作的文件,是黑盒向量库之外一个具体可感的替代方案。
- L0/L1/L2 分层加载直接瞄准每个智能体团队都在算的成本:单次检索的 token 消耗。
- openviking.ai/studio 的 Studio 演示在浏览器里直接可用、免安装,第一小时的门槛被拿掉了。
- 对还处在 1.0 之前版本线的项目来说集成面很宽:MCP 控制面、OpenClaw/ClawHub 插件、OpenCode 插件、npm CLI,以及 Python 和 TypeScript 两套 SDK。
解决什么问题
- 向量检索返回的文本块没有来龙去脉,错误答案无法回溯到产生它的路径。
- 记忆、知识 RAG、技能通常分属三套系统、三套 API,没有统一的寻址方式。
- 扁平检索整篇加载文档,哪怕任务只需要摘要,token 开销照样上去。
- 检索内部不可观测,智能体失败只能靠猜。
工作原理
- 安装 openviking 包后运行 openviking-server init:交互式向导选择模型提供商并写入 ~/.openviking/ov.conf,再用 openviking-server doctor 校验。
- 写入上下文:记忆、资源、技能各拿到一个 viking:// URI;写入时即被处理成 L0 摘要、L1 概览、L2 细节三层。
- 递归检索:向量搜索先定位得分最高的目录,再逐层下钻,结果连同周边上下文一起返回。
- 按轨迹调试:每次查询保留目录浏览路径,坏结果能指到产生它的那条目录链。
- 接入:HTTP 客户端用 openviking-sdk 或 @openviking/sdk,ov CLI 走 npm(@openviking/cli)或 cargo 安装,MCP、OpenClaw、OpenCode 插件对接各类宿主。
产品演示与界面预览
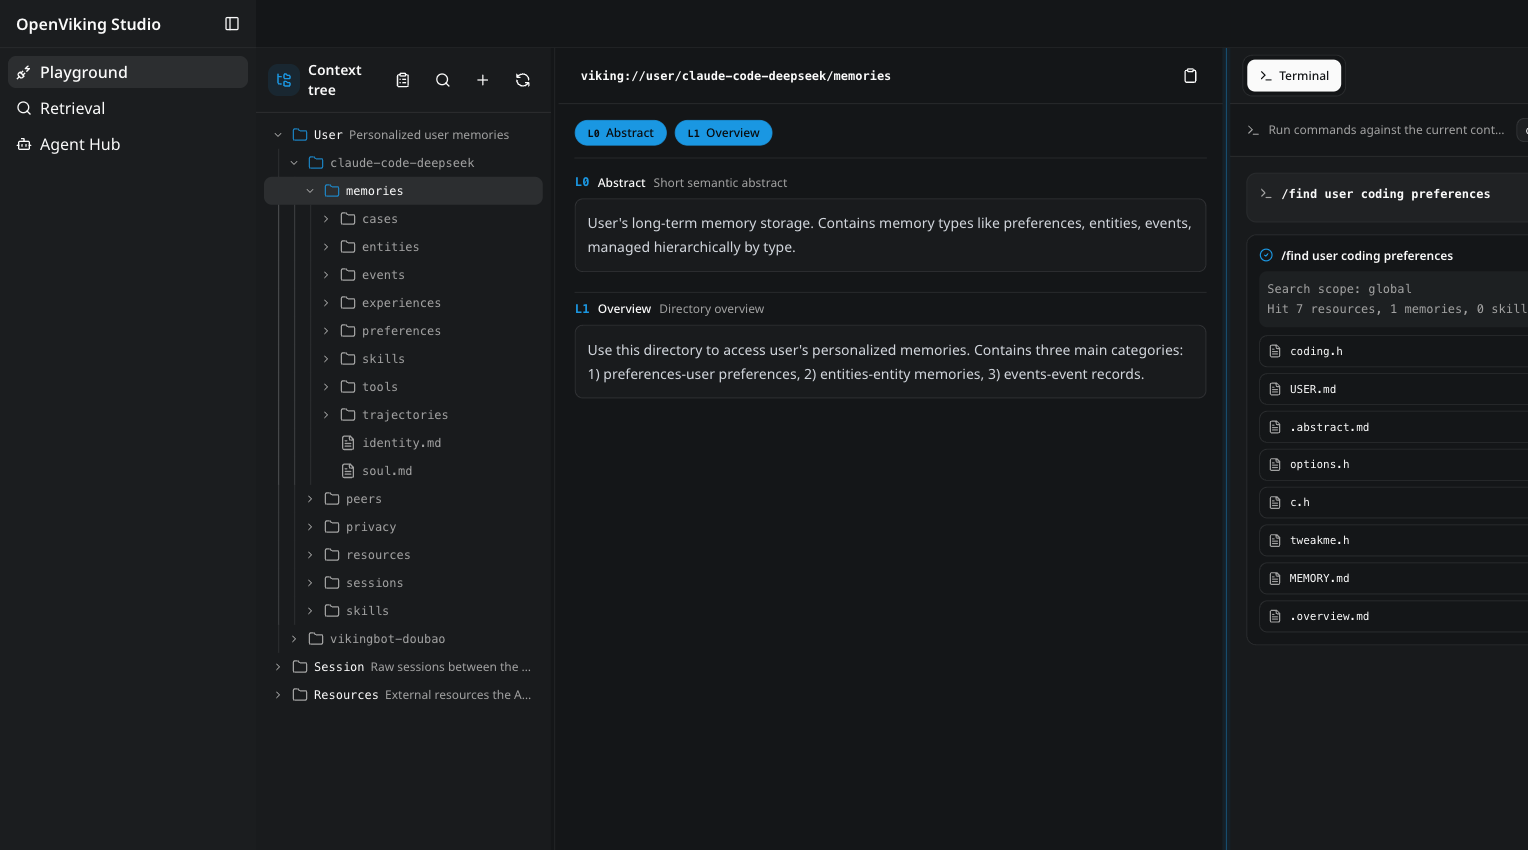
上手路径:先零安装体验,再起本地服务端
- 零安装:浏览器打开 https://openviking.ai/studio,README 明确写着 live demo、无需安装。
- 本地服务端:装好 openviking 包后运行 openviking-server init(写入 ~/.openviking/ov.conf),再用 openviking-server doctor 校验。
- 验证安装:python -c "import openviking; print(openviking.__version__)"。
- CLI:npm i -g @openviking/cli 下载预编译二进制;源码构建用 cargo install --path crates/ov_cli;连接配置在 ~/.openviking/ovcli.conf。
- 开发环境用 uv:uv sync --all-extras;改动原生部分需 uv pip install -e . --force-reinstall 重建 AGFS/RAGFS Rust 绑定、内置 Rust CLI 和 C++ 组件。
- 预编译 wheel 覆盖 Windows x86_64、macOS x86_64/arm64、Linux x86_64/arm64(manylinux);其他平台 pip 安装时自动源码编译。
集成面:真正发布出来的产物清单
- openviking(PyPI):本地运行时、服务端、CLI 与完整功能;主发布用 vX.Y.Z 标签,示例为 v0.3.26。
- openviking-sdk(PyPI)与 @openviking/sdk(npm):对接已有 OpenViking 服务端的轻量 HTTP 客户端,分别用 [email protected] 和 [email protected] 标签。
- @openviking/cli(npm)与 Rust 版 ov CLI:[email protected] 标签(示例 [email protected]),定位为高性能服务端客户端。
- mcp-server-openviking-controlplane:MCP 服务端加 ov-cp CLI,用于控制面。
- OpenClaw/ClawHub 插件(日期标签 YYYY.M.D 或 YYYY.M.D-N,开发渠道 YYYY.M.D-dev.N)与面向 OpenCode 的 @openviking/opencode-plugin。
- 多架构 Docker 镜像发布到 GHCR(ghcr.io/<owner>/<repo>)和 Docker Hub(<dockerhub-user>/openviking);TOS 承载源码归档、安装脚本和稳定的 latest 路径。
- VikingBot 经 openviking[bot] 与官方 Docker 镜像分发;RELEASE.md 明确把历史上的独立发布条目单独记录以避免误用。
维护风险:工具链与版本策略
- 源码构建需要 Rust 1.91.1+(打包时要构建内置 ov CLI)、C++17 编译器(GCC 9+ 或 Clang 11+)、CMake 3.15+ 和 Python 3.10+;Go 1.22+ 只在开发 sdk/go 下的 Go SDK 时才需要。
- 版本经 setuptools_scm 从 Git 标签解析;主包只匹配 vX.Y.Z,Python SDK 只匹配 python-sdk@*,从设计上避免标签冲突。
- 示例主标签 v0.3.26 说明还在 1.0 之前的版本线;发布指南还定义了重发布路径(按 build run id 走 _Publish Distribution)和手动目标(none、testpypi、pypi、both)——文档很全,但也说明发布机制本身不轻。
- 仓库同时包含 Python 工作区(pyproject.toml)与 Rust 工作区(Cargo.toml),底层还有 C++ 扩展——需要同时维护三条工具链。
谁适合关注
适合关注
- 最难排查的是检索失败的智能体团队:每次查询的轨迹让失败路径可见。
- OpenClaw 或 OpenCode 用户:两条宿主路线都有官方插件分发。
- 对 token 成本敏感的部署:L0 摘要优先加载能压缩进入上下文窗口的内容。
- 想先验证交互模型再动手安装的人:Studio 直接在浏览器里跑。
可以先跳过
- 无法承接 AGPLv3 义务的闭源产品:LICENSE 徽章就是 AGPLv3,先过法务再谈工程。
- 没有匹配预编译 wheel、也没有 Rust 1.91.1+/C++17/CMake 3.15+ 工具链的平台:pip 会走源码编译。
- 只需要一个向量库的场景:专用向量数据库更省事,也不带技能层。
风险与注意事项
运行时可检查、发布工程文档异常详尽,但 AGPLv3、三条工具链的源码构建和十条产物线,都抬高了生产环境的真实成本。
- README 徽章标注的 AGPLv3 许可证可能限制闭源产品嵌入,动手前应先过法务审查。
- 源码构建需要 Rust 1.91.1+、C++17 编译器(GCC 9+ 或 Clang 11+)和 CMake 3.15+;只有 Windows x86_64、macOS x86_64/arm64、Linux x86_64/arm64 manylinux 有预编译 wheel。
- 十条产物线(主包、Python SDK、TypeScript SDK、Rust/npm CLI、MCP 控制面、OpenClaw 插件、OpenCode 插件、Docker 镜像、TOS 资产、VikingBot)各有独立标签命名空间,版本对齐由使用者负责。
- 主包仍在 1.0 之前(标签示例 v0.3.26),且 RELEASE.md 明确把 VikingBot 的历史独立发布条目单独记录以免误用——这是打包历史有过反复的信号。
- 漏洞通过字节跳动安全中心(security.bytedance.com/src)或 [email protected] 报告,政策明确要求不要为此开公开 GitHub Issue。
- 按 CVSS 3.1 评估漏洞,官方要求在修复并通知用户之前不公开披露细节。
- 漏洞奖励规则发布在字节跳动安全响应中心。
- 文档站覆盖部署、认证、加密与遥测,并附 API 参考。
- README 徽章标注许可证为 AGPLv3,嵌入前先核对兼容义务。
替代方案比较
| 方案 | 适用场景 | 代价 |
|---|---|---|
Mem0 | 只想要一层聚焦的智能体记忆,而不是带技能的完整上下文文件系统。 | 开源,另有托管云版本 |
Letta(MemGPT) | 希望智能体以类操作系统核心的方式自管理、自编辑记忆。 | 开源,另有托管服务 |
Zep | 长会话的时间知识图谱记忆比文件系统式浏览更重要。 | 开源,另有托管服务 |
Chroma | 只需要一个向量数据库,不需要技能、分层和检索轨迹。 | 开源,另有托管模式 |
这个趋势说明了什么
把检索调试做成一等公民
智能体在 viking:// 下用 ls、tree、find 浏览上下文,每次检索都留下可审计的目录路径。错误答案不再是黑箱,而是可追溯的链条。
在 Studio 演示里用两种问法跑同一查询,对比目录轨迹;坏结果应当指向一条你能打开检查的具体路径。
用层级深度控制 token 成本
L0 摘要、L1 概览、L2 细节在写入时构建、按需加载,token 开销随任务深度而非文档长度增长。
用自己的语料分别统计仅加载 L0 与加载 L2 时的 token 消耗,再与现有 RAG 管线的单次查询成本对比。
技能成为文件系统的一等公民
技能与记忆、资源共享同一套 viking:// URI 空间,一套寻址方式同时覆盖「知道」「记住」和「会做」。
写入一条技能和一条记忆,确认两者都能在 Studio 演示里用同一个 find 命令找到。
RepoDaily 判断
OpenViking 是少见的、核心卖点可以当场验证的智能体记忆项目——「像浏览文件一样用上下文,像查路径一样调试检索」,在浏览器标签页里就能做到。AGPLv3 与 Rust/C++/CMake 的源码构建门槛真实存在,但可观测的检索轨迹加上 L0/L1/L2 分层加载,使它成为智能体静默失败场景下的有力候选。