
核心问题: Sustainable Use License 的商用限制,是否与你的部署、内嵌或再分发计划兼容?
RepoDaily 采用评分
RepoDaily 将该项目的采用分评为 91/100(强):分数来自文章来源、安装路径、生产风险、差异化、许可证清晰度以及 AI/Agent 适配度。
包含 7 个来源、覆盖 5 类来源;如有 RepoDaily 独有模块,会进一步提高证据分。
检测到 5 个工作流步骤、4 个下一步动作,以及 7 个命令/安装信号。
趋势热度为 +202 stars;如内容中有 release、issue 或维护信号,会提高维护可信度。
采纳风险标记为 medium,并包含 6 条安全说明与 4 条跳过条件。
3 个机会视角、6 个替代方案,以及 5 个类型化模块支撑差异化判断。
文章中包含许可证来源或许可证表述。
文章正文和元数据中检测到 6 个 AI/Agent 相关信号。
项目概览
n8n 是一个用于构建和运行 AI 智能体与自动化流程的公平代码(fair-code)平台,以 TypeScript 编写、按 pnpm monorepo 组织。README 的卖点很具体:可视化画布搭建多步智能体,必要时在流程内直接写 JavaScript、Python 并引用 npm 包,接入 1500+ 集成与 9000+ 工作流模板,并可自托管或使用官方云(app.n8n.cloud)。创始人 Jan Oberhauser 解释,名字是 nodemation 的缩写——node 取自节点视图与 Node.js,-mation 取自 automation,读作 n-eight-n。
2026-08-23 的趋势快照显示其单期新增 202 颗星、排名第 20,而 v2.36.0 在五天前的 2026-08-18 刚刚发布。这一版修复密度很高:对人审批(HITL)的恢复结构与 confirm 信封对齐(#36047)、阻止智能体提前宣称集成工具调用成功(#36196)、向 MCP 触发器工具暴露入站请求头(#35236)、以及让经过代理的请求按跳数应用 TLS 选项(#35518)。这类修复通常出现在智能体真正跑在生产环境之后。
以安全视角看(本文的分类),n8n 的核心吸引力是控制权:密钥、执行数据与日志都留在你自己的 Docker 主机上;README 的企业能力包括基于角色的访问、审计日志与敏感数据支持;SECURITY.md 将漏洞报告引导至官方披露计划而非公开 issue。另一面是许可:Sustainable Use License 加上独立的 n8n 企业许可(LICENSE_EE.md)意味着源码可见,但并非 OSI 意义上的开源。
为什么现在变热
- 截至 2026-08-23 的统计期内新增 202 颗星,趋势排名第 20。
- v2.36.0 于 2026-08-18 发布,package.json 中版本同为 2.36.0,仓库与发布节奏一致。
- MCP 是一等公民:仓库 topics 包含 mcp、mcp-client、mcp-server,本版还向 MCP 触发器工具暴露入站请求头(#35236)。
- 人在回路的修复:HITL 审批恢复结构与 confirm 信封对齐(#36047),卡死的工具调用 UI 可随 MCP 超时渐进更新恢复(#36162)。
- 智能体诚实性修复:不再允许提前宣称集成工具调用成功(#36196)。
- 上手只需一条命令(需 Docker):curl -fsSL https://get.n8n.io | sh。
- 集成面:README 给出 1500+ 集成与 9000+ 模板,而仓库描述仍写 400+,README 是更新的数字。
解决什么问题
- AI 智能体原型困在笔记本里,因为胶水代码缺乏密钥管理、重试、审批与日志。
- SaaS 自动化工具把密钥和执行历史留在别人的基础设施上。
- 更换 LLM 供应商通常要重写智能体管道;README 强调可在 OpenAI、Anthropic、Google 或开源模型之间切换而不改架构。
- 手写 cron 脚本会静默失败:没有审计日志、没有基于角色的访问、没有节点设置的版本比对——v2.36.0 的工作流版本比较修复(#36066)正是冲着这个问题去的。
工作原理
- 在可视化画布上设计:/packages/frontend/editor-ui 中的 Vue 编辑器把节点连成带逻辑与工具调用的多步流程。
- 需要时直接写代码:同一流程内可用 JavaScript、Python 与 npm 包。
- 通过 1500+ 集成、MCP 客户端/服务端能力,或用 /packages/node-dev 生成的自定义节点连接系统。
- 加入治理:按节点配置密钥、插入人审(HITL)步骤,并保留带完整可观测性的执行数据。
- 按你的方式部署:在 5678 端口自托管 Docker 镜像,或使用 app.n8n.cloud 的官方云。
产品演示与界面预览
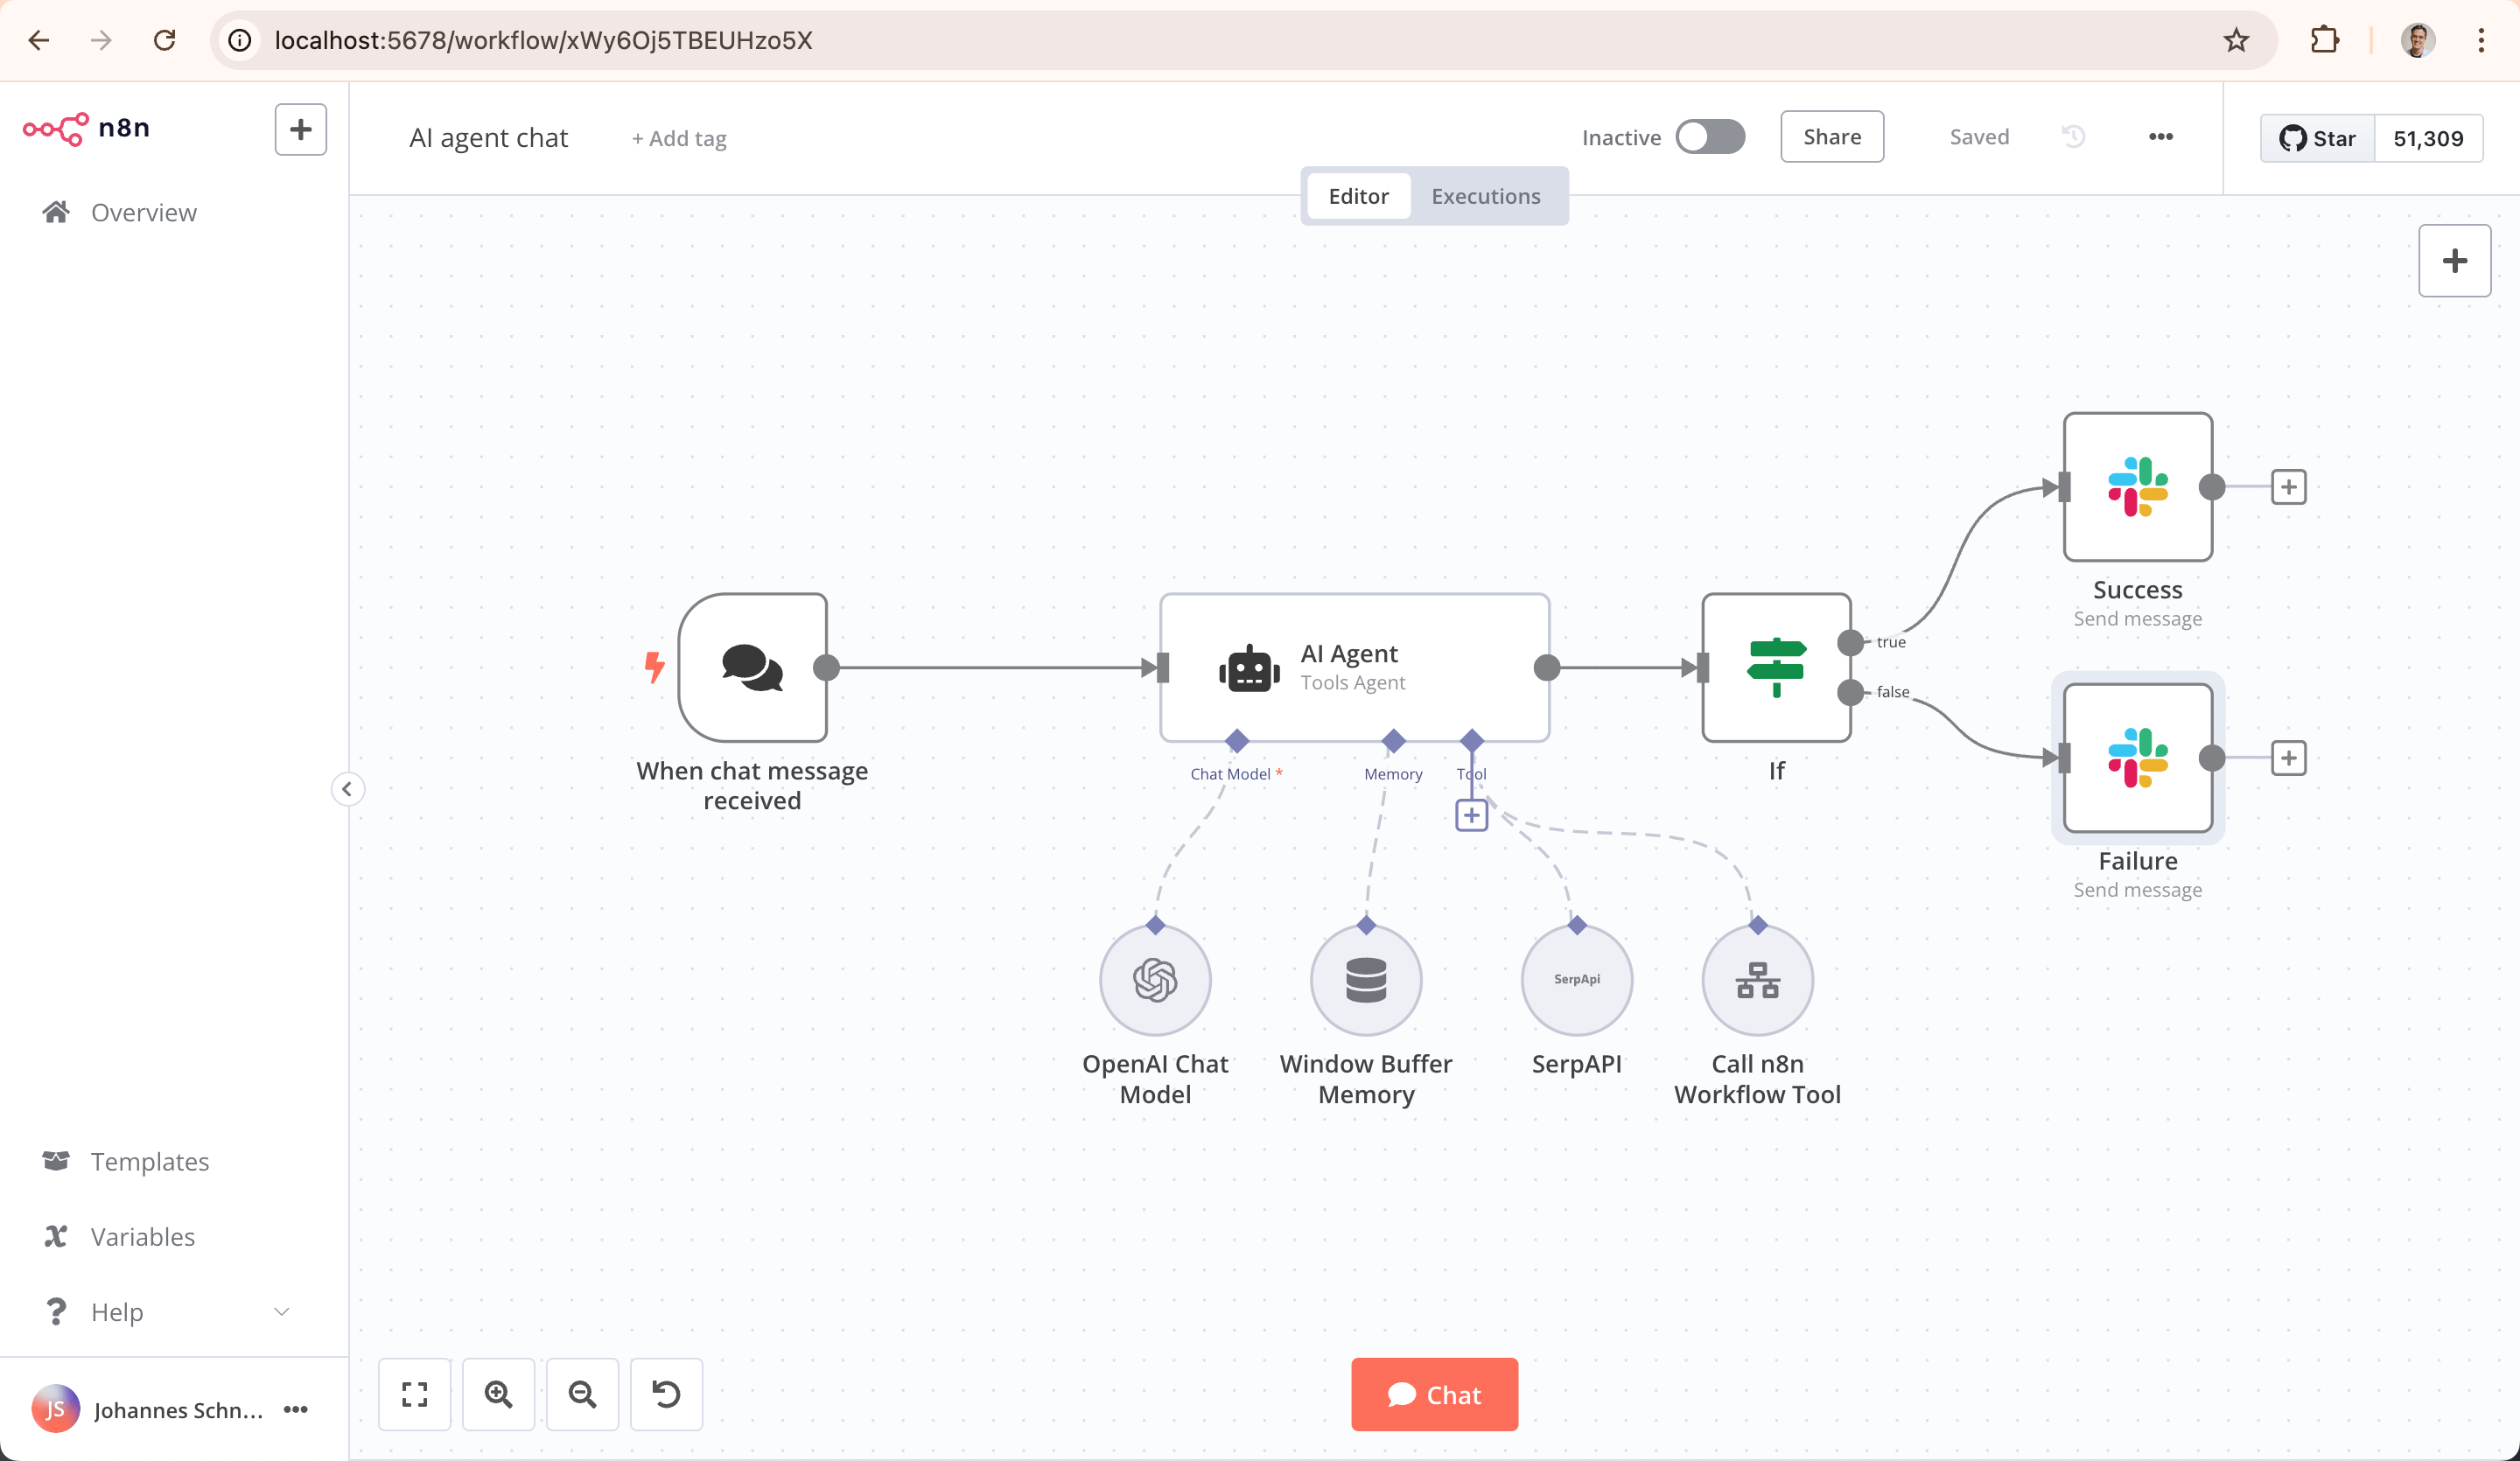
上手路径:两条命令跑起本地编辑器
- 安装脚本(需 Docker):curl -fsSL https://get.n8n.io | sh。
- 手动 Docker 路径:先 docker volume create n8n_data,再 docker run -it --rm --name n8n -p 5678:5678 -v n8n_data:/home/node/.n8n docker.n8n.io/n8nio/n8n。
- 编辑器地址为 http://localhost:5678;命名卷 n8n_data 将状态持久化在 /home/node/.n8n。
- 初次体验无需本地构建:镜像为 docker.n8n.io/n8nio/n8n。
- v2.36.0 还修复了 get-n8n 脚本在 Windows/WSL 上误报端口占用的问题(#36026),正好扫清这条路径的障碍。
架构解读:带守门核心的 pnpm monorepo
- /packages/cli 运行前后端,并包含 n8n 各 API 的代码。
- /packages/core 负责工作流执行、活动 webhook 与工作流本身——贡献者在改动这里之前需先联系 n8n。
- /packages/frontend/editor-ui 是 Vue 工作流编辑器;/packages/frontend/@n8n/design-system 是 Vue 组件库。
- /packages/nodes-base 承载基础节点;/packages/node-dev 是生成新 n8n 节点的 CLI;/packages/workflow 存放前后端共用的接口。
- /docker/images 存放构建容器的 Dockerfile。
- 开发环境要求 Node.js 24+ 与 pnpm 10.22+(engines: node >=24.0.0、pnpm >=10.22.0);CONTRIBUTING.md 还提供 VS Code Dev Container 路径。
命令面:仓库脚本透露的信息
- packageManager 为 [email protected],preinstall 会执行 scripts/block-npm-install.js——npm install 被有意拦截。
- 构建与测试经 turbo 调度:pnpm build、pnpm test、pnpm typecheck、pnpm lint。
- pnpm build:docker 串联 build-n8n.mjs 与 dockerize-n8n.mjs;build:docker:scan 额外执行 scripts/scan-n8n-image.mjs 扫描镜像;build:docker:smoke 跑冒烟检查。
- dev:e2e 启动 Playwright 界面(过滤 n8n-playwright);CONTRIBUTING.md 记录了单元、覆盖率与 E2E 测试体系。
- boundaries:check 与 check:workspace-private-deps 在 monorepo 内强制模块边界。
维护状况:发布节奏与 v2.36.0 实际修复了什么
- v2.36.0 于 2026-08-18 发布,距本次快照(2026-08-23)仅 5 天;package.json 版本同为 2.36.0。
- 智能体相关:HITL 审批恢复结构对齐(#36047)、技能保存校验错误不再导致重命名回滚(#36055)、LLM 供应商凭据查找无结果时的回退展示(#35833)、工具按根节点请求顺序执行(#36009)。
- 核心可靠性:数据库连接池拆除加上界(#36013)、工作流发布 outbox 处理加入中止期限(#36197)、不可读的排队执行数据直接崩溃(#36010)、跨版本比较时识别节点设置变更(#36066)。
- CONTRIBUTING.md 写明社区 PR 规则、贡献者协议(CLA)与基于 gh stack 的堆叠 PR 流程——是有结构化准入的仓库,而非随意合入。
- 代价是:/packages/core 由维护者把关,稳定性高,但深度上游贡献只能按 n8n 的时间表推进。
部署要点:自托管默认项与企业版
- README 的自托管默认路径是带命名卷的 Docker 容器;云端登录入口在 app.n8n.cloud。
- README 的 Enterprise-Ready AI 一节列出基于角色的访问、审计日志与敏感数据支持。
- 代码受双重许可约束:Sustainable Use License(LICENSE.md)与 n8n 企业许可(LICENSE_EE.md);企业条款通过 [email protected] 洽谈。
- README 对公平代码的概括是源码可见、可自托管、可扩展;具体限制见 docs.n8n.io/sustainable-use-license/。
- SECURITY.md 将漏洞报告引导至漏洞披露计划,而非公开 issue。
谁适合关注
适合关注
- 要把大量含密钥的集成收敛到自有基础设施上的平台与运维团队。
- 需要工具调用、人审与供应商切换能力来交付多步智能体的 AI 工程师。
- 希望在可视化构建器内保留 Python/JavaScript 逃生口、而不是另起代码库的团队。
- 正在验证 MCP 客户端/服务端模式的团队——v2.36.0 本身就修了触发器与工具链问题。
可以先跳过
- 需要 OSI 认证开源许可以便再分发的场景;Sustainable Use License 不满足这一点。
- 打算 fork 后把自动化作为托管服务转售——先读 LICENSE.md 与 LICENSE_EE.md 再动手。
- 工作负载是定时数据管道而非交互式集成;Airflow 类调度器更合适。
- 团队里没人能负责 Docker 主机,以及跟上一个五天前刚发 2.36.0 的发布节奏。
风险与注意事项
引擎成熟、发布节奏紧凑,但公平代码许可与维护者把关的核心模块限制了再分发与上游改动的自由度。
- 代码受双重许可约束——Sustainable Use License(LICENSE.md)与 n8n 企业许可(LICENSE_EE.md)——属源码可见,而非 OSI 开源。
- CONTRIBUTING.md 要求贡献者在改动 /packages/core(执行与 webhook 逻辑所在地)之前先联系 n8n。
- 自托管有真实运维成本:Docker 主机、数据库,以及每个版本的升级。
- 工具链强约束:scripts/block-npm-install.js 拦截 npm 安装;engines 要求 node >=24.0.0、pnpm >=10.22.0(packageManager 为 [email protected])。
- SECURITY.md 公布漏洞披露计划入口,不在公开 issue 中接收漏洞报告。
- README 的企业能力包括基于角色的访问、审计日志与敏感数据支持。
- v2.36.0 让经代理的请求按跳数应用 TLS 选项(#35518)——智能体出站流量穿越公司代理时直接相关。
- v2.36.0 向 MCP 触发器工具暴露入站请求头(#35236),可在智能体端点上做基于请求头的鉴权。
- 构建面包含 build:docker:scan,会对构建出的容器镜像执行 scripts/scan-n8n-image.mjs。
- 不可读的排队执行数据现在会直接崩溃,而不是静默继续(#36010)。
替代方案比较
| 方案 | 适用场景 | 代价 |
|---|---|---|
Node-RED | 面向 IoT 与内部小工具的流式编排;做重智能体任务时比 n8n 轻 | 免费、开源、自托管 |
Apache Airflow | 以 Python DAG 编写的定时批处理管道;任务以数据管道为主时选它 | 免费、开源、自托管 |
Activepieces | 想要同类可视化构建器、但许可姿态更简单的开源替代 | 自托管核心免费;云端付费 |
Windmill | 脚本优先、带界面的自动化;当代码而非节点是主要产物时更合适 | 免费、开源、自托管;云端付费 |
Zapier | 追求零托管的极速接入,接受密钥托管在 SaaS 与按任务计费 | 商业订阅 |
Make | 不托管的可视化场景编排;自托管彻底不可行时的折中 | 商业订阅 |
这个趋势说明了什么
一天内搭起内部 MCP 工具服务
仓库自带 MCP 触发器能力,且 v2.36.0 向其暴露入站请求头(#35236),自托管实例可以用请求头校验把内部 API 安全地开放给智能体,而不必另起服务。
按 README 执行 docker run 命令,创建一个 MCP 触发器,用 MCP 客户端带测试请求头调用,并在 http://localhost:5678 确认执行记录。
用可观测的执行替换脆弱的 cron 脚本
/packages/core 负责执行与 webhook,v2.36.0 修的恰是手写脚本的典型故障:连接池拆除加上界(#36013)、outbox 处理的中止期限(#36197)、跨版本的节点设置比对(#36066)。
把三个现有 cron 任务迁入 n8n 流程,旧任务停用两周,对比执行数据中的失败与重试表现。
自定义节点作为集成逃生口
/packages/node-dev 是文档化的节点生成 CLI,1500+ 集成目录里的空缺不必成为放弃试用的原因。
用 /packages/node-dev 为一个内部 API 生成节点,挂载进 Docker 环境,并验证它能挺过下一次镜像升级。
RepoDaily 判断
n8n 的上榜方式很扎实:两条命令完成本地安装,五天前刚发布的 v2.36.0(2026-08-18)修复了真实的智能体与 MCP 缺陷,从按跳 TLS 到带请求头的 MCP 触发器都不缺安全相关细节。真正的约束在 Sustainable Use License——把代码当生产软件评估,把许可当合同来读。